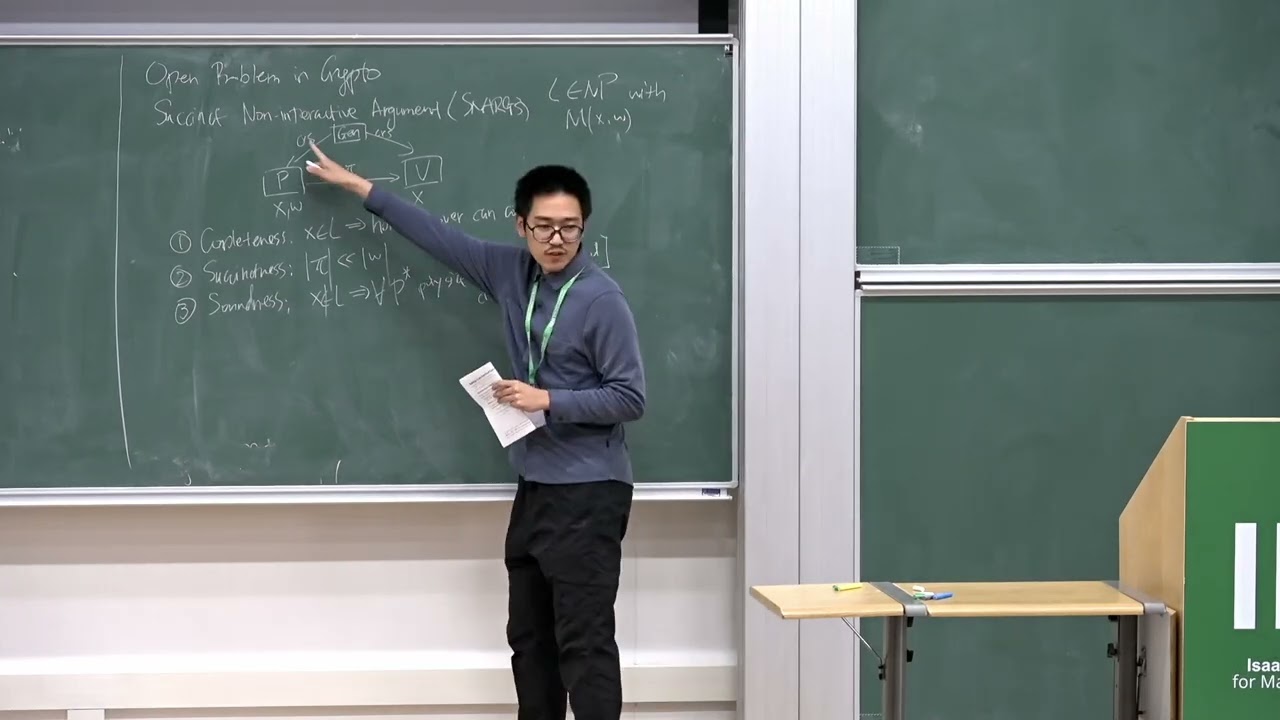
Jiatu Li | How to build cryptography from proof complexity
Jiatu Li | Comment construire la cryptographie à partir de la complexité des preuves
Mots-clés
Résumé
191 mots
Évaluation critique
Valeur des informations & solidité de l’argumentation
La valeur de cette présentation réside dans sa capacité à établir une connexion inattendue entre deux domaines distincts de l’informatique théorique : la complexité des preuves et la cryptographie. L’argumentation suit une logique rigoureuse : après avoir défini les deux problèmes clés (bornes inférieures pour EF et SNARKs dans le modèle standard), Li montre comment une hypothèse naturelle sur l’inprouvabilité de ces bornes peut être exploitée pour obtenir des SNARKs. La démonstration repose sur l’observation que la sécurité d’un schéma SNARK peut être formalisée dans une théorie faible, ce qui permet d’utiliser une preuve de contradiction. L’orateur insiste sur la simplicité conceptuelle de l’observation centrale, tout en reconnaissant la complexité technique des travaux sous-jacents. La solidité de l’argumentation est renforcée par les références à des résultats récents et par les échanges approfondis avec l’auditoire, qui permettent de clarifier les subtilités de la preuve.
Rigueur scientifique, qualité des sources, adéquation du titre
La rigueur scientifique est exemplaire : l’exposé est fondé sur des travaux de recherche publiés et cite explicitement les auteurs et années. Les sources mentionnées incluent les travaux de Krajíček et Pudlák, Razborov, Ilango, Jain et Jain, et Jain–Kalai–Lombardi–Venkatakrishnan. Les liens fournis dans la description (newton.ac.uk et la page du séminaire) renvoient à des ressources institutionnelles fiables. L’adéquation entre le titre et le contenu est parfaite : le titre annonce la construction de cryptographie à partir de la complexité des preuves, et l’exposé développe exactement cette idée. Aucun écart n’est constaté. La présentation est précise, avec des définitions formelles et des preuves ébauchées, ce qui en fait une source crédible pour un public de spécialistes.
273 mots
Adéquation titre / contenu
Le titre décrit exactement le sujet : la construction de primitives cryptographiques (SNARKs) à partir d'hypothèses de complexité des preuves.
Qualité & fiabilité
9/10
Exposé de recherche par un spécialiste reconnu, présenté à l'Institut Isaac Newton, avec des références précises à des travaux récents et une argumentation formelle rigoureuse.
Moments clés
Repères établis par PSI à partir de la transcription : le créateur n'a pas défini de chapitres.
- Introduction : motivation et contexte, lien entre preuves et cryptographie.
- Problème ouvert 1 : borne inférieure pour le système de Frege étendu (EF).
- Problème ouvert 2 : construction de SNARKs dans le modèle standard (sans obfuscation).
- Établissement du lien entre les deux problèmes et formulation de l'hypothèse d'inprouvabilité.
- Esquisse de la preuve : formalisation de la sécurité du schéma dans une théorie faible et utilisation de la contradiction.
- Travail complémentaire : générateurs de complexité de preuves et perspectives.
Sources citées
- Site officiel de l'Institut Isaac Newton — Page principale de l'institut, mentionnée dans la description de la vidéo.
- Page du séminaire (LFCW02) — Page dédiée au séminaire où cet exposé a été donné, fournissant le programme et les détails.
Sources concordantes
- Page du séminaire INI — Confirme l'existence de l'exposé et son cadre institutionnel.
Apport & nouveautés
Cette intervention apporte une contribution originale en reliant deux domaines éloignés : elle montre que l’hypothèse d’inprouvabilité de bornes inférieures pour EF, combinée à des hypothèses standards, permet d’obtenir des SNARKs pour NP. Cette avancée ouvre la voie à des constructions cryptographiques sans obfuscation, un problème longtemps ouvert.
Pour aller plus loin :
- SNARK (argument succinct non-interactif) — Pertinent pour comprendre la primitive cryptographique visée.
- Complexité des preuves — Fournit le cadre général des systèmes de preuve propositionnelle.
- Système de Frege — Décrit les systèmes de preuve, dont le Frege étendu, au cœur de l’exposé.
- Bounded arithmetic — Théorie dans laquelle la formalisation de la sécurité est réalisée (APC1).
109 mots
Profil radar
Le profil radar est fortement orienté vers la fiabilité et le niveau technique, avec des scores élevés en qualité et fiabilité, mais une quantité d'informations moyenne. Cela reflète un exposé dense et précis, axé sur des détails formels plutôt que sur une vue d'ensemble.